XD Security
Plugin bảo mật WordPress sinh ra từ một cuộc chiến thật với mã độc
Mỗi tính năng trong plugin đều bắt nguồn từ một câu hỏi rất cụ thể lúc nửa đêm: "Tại sao dọn sạch xong mà file vẫn quay lại?", "Sao mình chặn cái này rồi mà nó vẫn chạy?", "Vậy cái này thực sự nằm ở đâu trên hosting?" — và câu trả lời được code thẳng thành tính năng, không phải suy đoán trên giấy.
1 lượt tải
Hình ảnh
Nội dung chi tiết
Hầu hết plugin bảo mật WordPress trên thị trường được viết ra để bán, dựa trên những kịch bản tấn công phổ biến, mang tính lý thuyết. XD Security thì khác — nó được viết ra trong lúc đang trực tiếp xử lý một đợt tấn công thật, lan qua hàng chục website đại lý ô tô (VinFast, Toyota…) chạy chung trên một tài khoản hosting.
Trong kỷ nguyên AI phát triển như hiện nay, việc dùng AI để phát hiện lỗ hổng, cài cắm mã độc vô cùng đa dạng, khiến hầu hết các plugin bảo mật tên tuổi thể xử lý được – trải nghiệm thật của mình, đã dùng gần như toàn bộ plugin bảo mật nổi tiếng nhưng ko chặn được mã độc. Thế là mình ngồi với Claude, xử lý từng vấn đề, vá từng lỗ hổng, đưa ra các kịch bản, cài cắm các truy viết theo dõi…Kết quả là một plugin không chỉ “chặn” theo kiểu chung chung, mà truy tận gốc, vá đúng lỗ hổng thực tế, và quan trọng nhất — không đoán mò khi nói ai đó là kẻ tấn công.
Chức Năng của XD Security
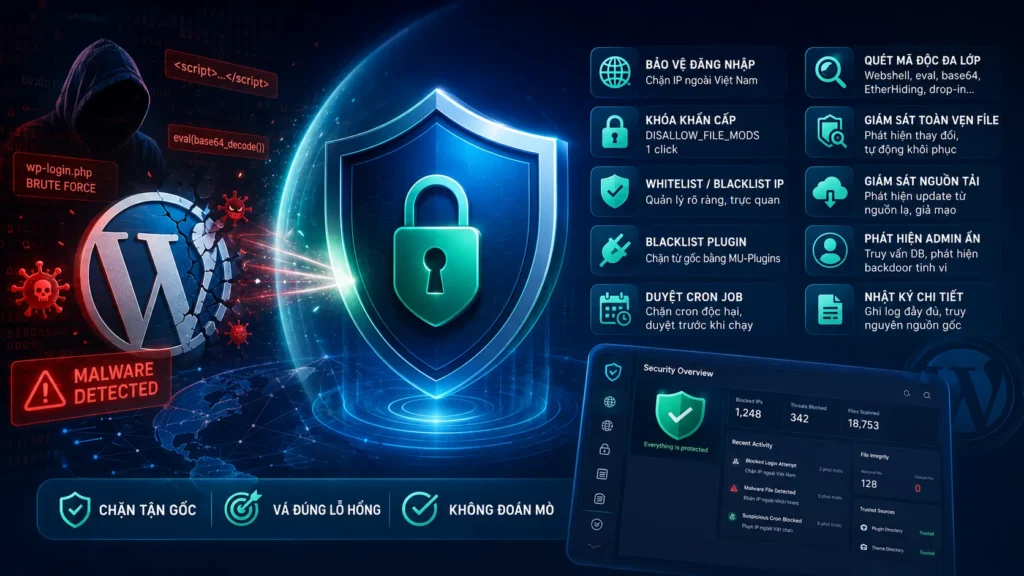
Bảo vệ trang đăng nhập
99% tấn công mã độc đến từ nước ngoài, chặn IP “không phải từ Việt Nam” là cách đơn giản nhất để chặn đứng những truy cập muốn vào admin từ nước ngoài
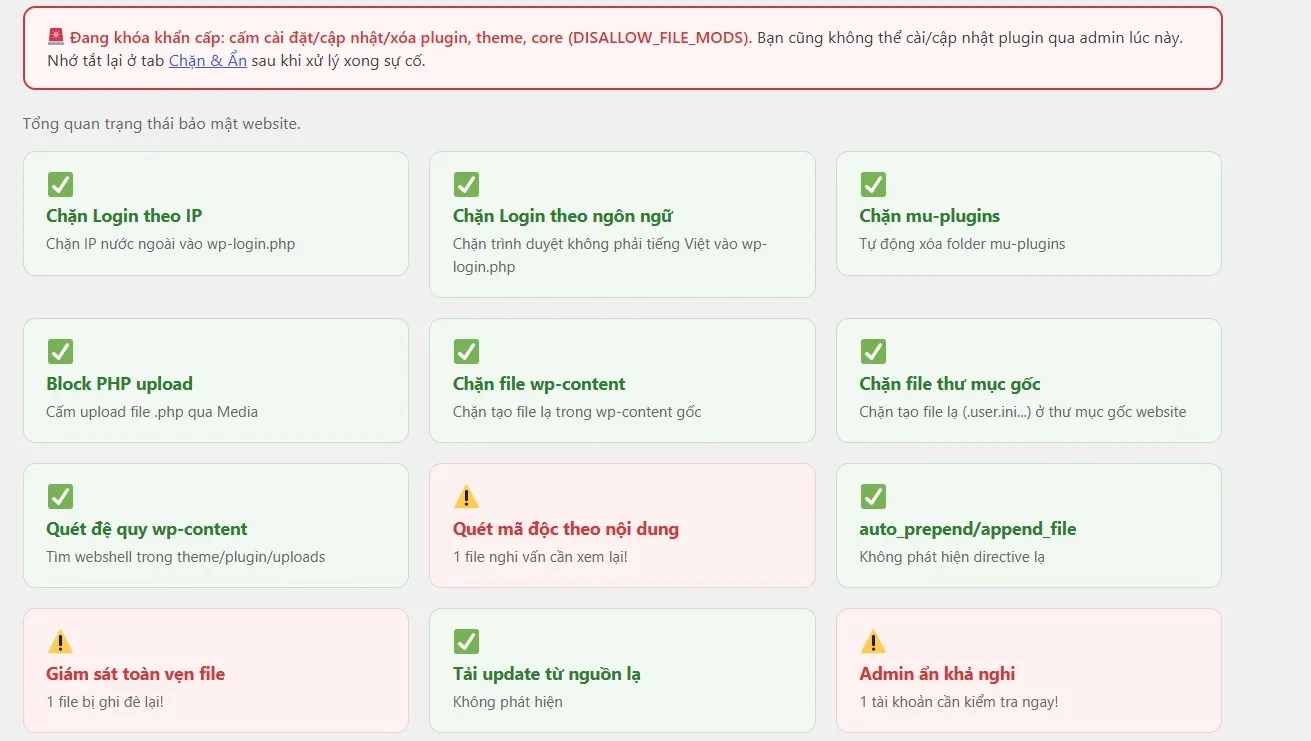
Chặn truy cập wp-login.php từ IP không thuộc Việt Nam, kiểm tra 2 tầng (ngôn ngữ trình duyệt + GeoIP thực tế). Có whitelist riêng để không tự khóa nhầm chính mình.
Khóa khẩn cấp khi cần
Nếu bạn đã bị mã độc tấn công thì…xui lắm, mã độc trong thời kì AI phát triển mạnh như hiện nay thì mấy cái plugin phổ thông không trị được đâu, nếu phát hiện, hay khóa ngay việc chỉnh sửa file lại ngay lập tức, việc này sẽ chặn được khoảng 90% mã độc đẻ đi, đẻ lại trên website của bạn đó
Bật DISALLOW_FILE_MODS chỉ bằng 1 click ngay trong giao diện — dùng tạm trong lúc xử lý sự cố, xong việc tắt lại, không cần đụng tay vào wp-config.php.
Duyệt Cron Job trước khi chạy
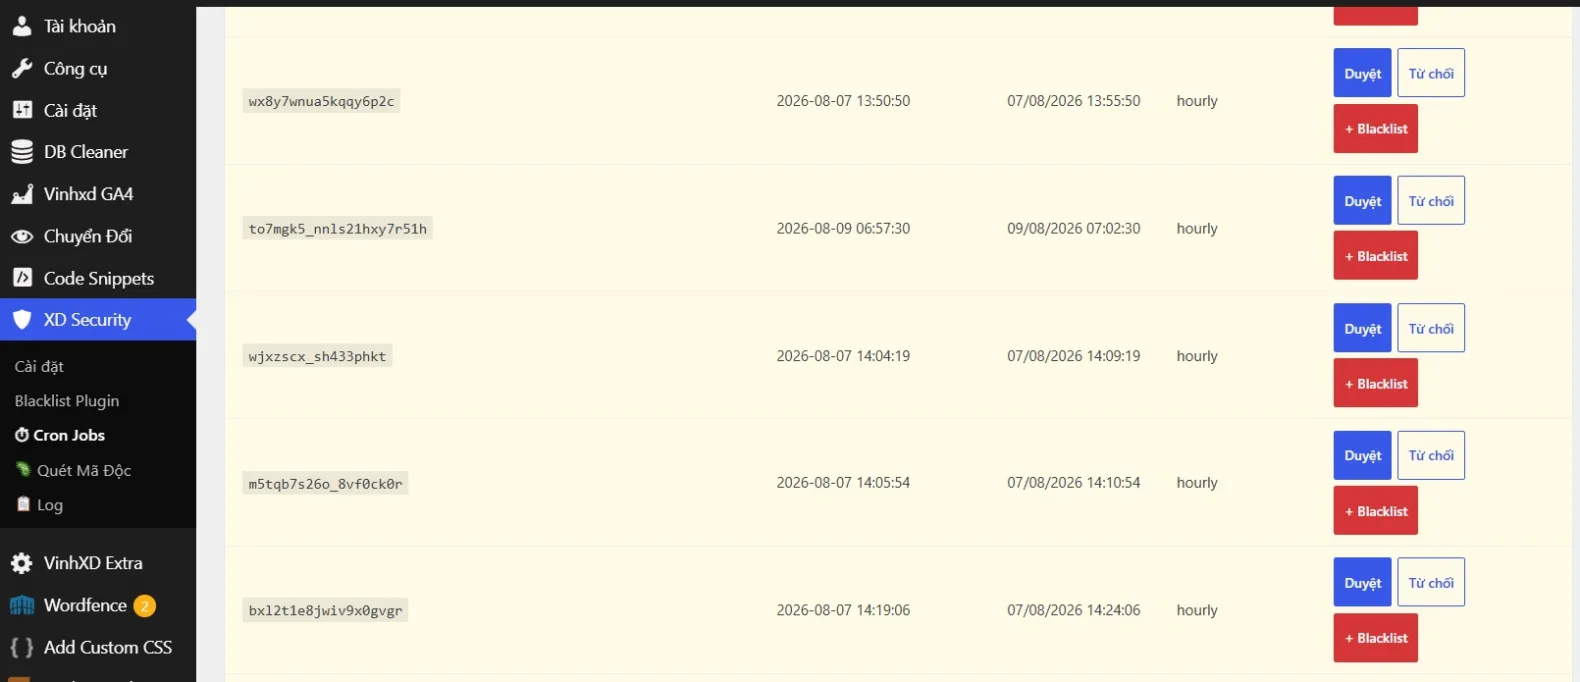
Tại sao xóa hết rồi mà nó vẫn quay lại? Hãy làm quen với Cron Job nhé, đại loại nó là cái thứ được lên lịch sẵn để làm a-b-c, nên dù bạn có dọn dẹp hết mã độc, nhưng ko dọn dẹp đám này thì chúng nó vẫn quay lại
- Mọi cron job mới, lạ, chưa từng thấy sẽ bị giữ lại chờ admin duyệt — không cho chạy ngay. Cron nguy hiểm (tên hash ngẫu nhiên kiểu mã độc) bị chặn tức thì.
- Có cơ chế “Nguồn tin cậy”: tin tưởng theo thư mục plugin thay vì phải duyệt tay từng tên hook lạ mỗi lần.
Giám sát toàn vẹn file quan trọng
Chốt một file (như functions.php) làm “bản sạch”. Hệ thống so sánh mỗi vài phút, phát hiện ngay khi bị ghi đè — và có thể tự động khôi phục về bản sạch, chặn đứng vòng lặp tái nhiễm ngay cả khi chưa tìm ra nguyên nhân gốc.
Giám sát nguồn tải khi cập nhật plugin/theme
Ghi lại mọi URL WordPress tải về khi cài đặt hay cập nhật — cách phát hiện chính xác kiểu tấn công “update giả mạo” (trỏ link cập nhật sang gói ZIP độc hại), thay vì phải khóa cứng toàn bộ khả năng quản trị.
Phát hiện tài khoản Administrator ẩn
Truy vấn thẳng database, bỏ qua mọi bộ lọc mà mã độc có thể lợi dụng để ẩn tài khoản khỏi màn hình Users — bắt được cả những backdoor tinh vi nhất: tài khoản admin vô hình, không hề tự thông báo.
Nhật ký chi tiết, có thể truy nguyên nguồn gốc
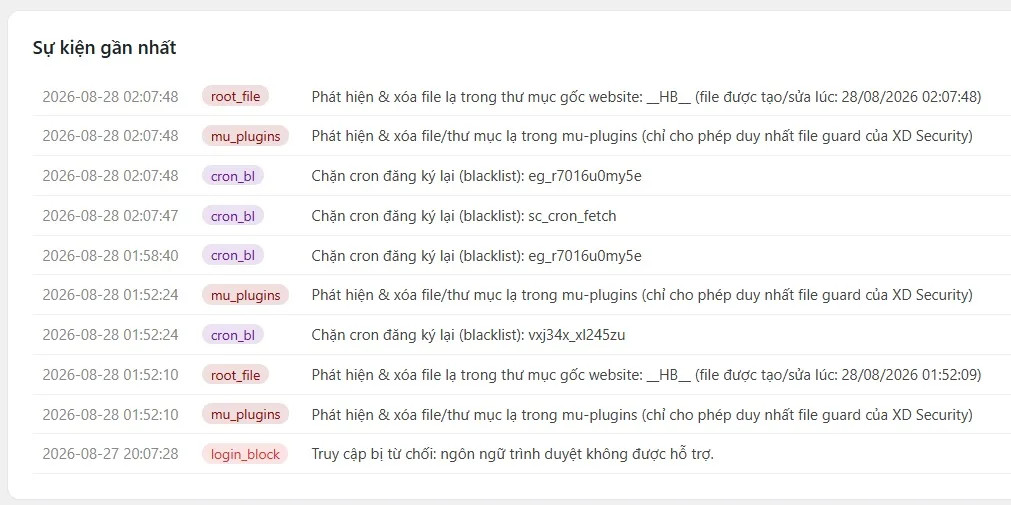
Không chỉ ghi “đã chặn X” — log còn cho biết: sự kiện chạy nền qua WP-Cron hay có người thật đang thao tác, file PHP nào đã gọi lệnh (kèm số dòng), và thời điểm file thực sự bị tạo/sửa (khác với lúc bị phát hiện). Đây là dữ liệu thật để điều tra, không phải chỉ để “cho có log”.
Quản lý Whitelist / Blacklist IP rõ ràng
Tách bạch 2 danh sách: IP luôn được tin tưởng, và IP bị chặn truy cập toàn site — có thể thêm thủ công, xem log, gỡ từng IP một cách trực quan thay vì sửa raw text.
Blacklist Plugin — chặn từ gốc, không chỉ “ẩn”
Đây là điểm khác biệt lớn nhất: thay vì chỉ ẩn plugin độc hại khỏi danh sách hiển thị (cách làm phổ biến nhưng không ngăn được file chạy ngầm), XD Security tự sinh một guard file đặt trong mu-plugins — nơi WordPress nạp code sớm hơn mọi plugin thường — để chặn plugin blacklist không thể nạp dù chỉ một dòng, dù có cố kích hoạt lại bao nhiêu lần.
Quét mã độc đa lớp
- Quét đệ quy toàn bộ wp-content tìm file webshell theo tên (kiểu ba6307fa.zip, 3ab3a27c.php).
- Quét nội dung PHP của theme/plugin đang active theo hàng loạt chữ ký mã độc: eval + base64, gọi hàm động từ $_GET/$_POST, create_function, và cả kỹ thuật rất mới — nhận lệnh điều khiển qua smart contract Ethereum (EtherHiding).
- Phát hiện các “drop-in” giả mạo như advanced-cache.php — file WordPress core nạp sớm hơn cả plugin, nơi mã độc hay ẩn náu vì ít ai kiểm tra tới.
- Phát hiện auto_prepend_file / auto_append_file bị chèn lén trong .htaccess, .user.ini.
Vì sao nên dùng XD Security thay vì plugin bảo mật thông thường?
Phần lớn plugin bảo mật đại trà xử lý bằng cách “nhận diện mẫu đã biết” — hiệu quả với mã độc phổ biến, nhưng bó tay trước kỹ thuật mới hoặc bị bypass bằng vài dòng thay đổi.
XD Security được xây trên nguyên tắc khác: hiểu đúng cách WordPress nạp code (thứ tự mu-plugins, drop-in, plugin thường), từ đó chặn đúng ngay tại điểm mà mã độc buộc phải đi qua — chứ không chỉ dò theo dấu hiệu bề mặt. Khi gặp kỹ thuật lạ (như C2 qua blockchain), thay vì bó tay, plugin ghi nhận, cảnh báo rõ ràng, và tiếp tục cập nhật để nhận diện lần sau.
Dành cho ai?
XD Security phù hợp nhất với người tự quản trị nhiều website WordPress trên shared hosting — nơi rủi ro lây nhiễm chéo giữa các site cao, và không phải lúc nào cũng có đội ngũ bảo mật chuyên trách túc trực 24/7. Nếu bạn từng một lần thức đêm dọn dẹp website bị hack, XD Security được viết ra chính là cho những đêm như vậy.